فجوة بين تطور الهجمات وجاهزية المؤسسات.. التشفير والحوكمة والتوعية أبرز وسائل الحماية
حذّر خبراء ومتخصصون في الأمن السيبراني من اتساع الفجوة بين التطور المتسارع لقدرات الذكاء الاصطناعي ومدى جاهزية المنظومات الأمنية داخل المؤسسات لمواجهة التهديدات الرقمية الجديدة، مؤكدين أن تسارع اكتشاف الثغرات وتطور أساليب الاحتيال الإلكتروني يفرضان ضرورة تحديث آليات الدفاع، وتعزيز الحوكمة والتوعية، والاعتماد على التعاون بين العنصر البشري والتقنيات الحديثة لحماية البيانات والمعلومات.
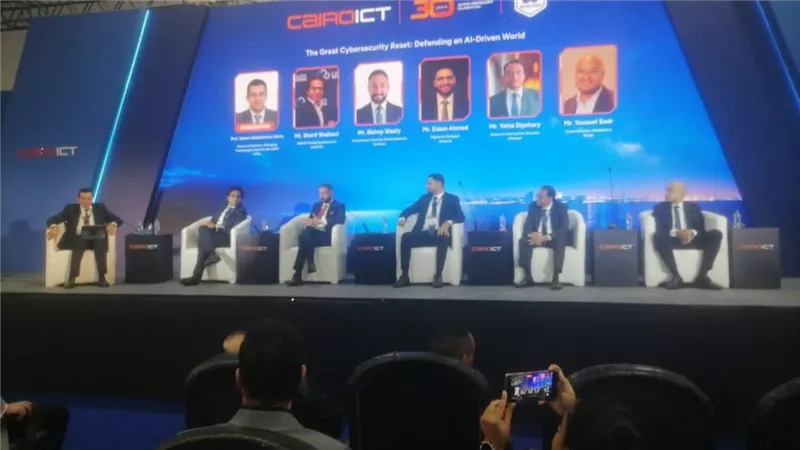
وجاءت هذه التحذيرات خلال جلسة «إعادة ضبط الأمن السيبراني العظيم: الدفاع عن عالم يحركه الذكاء الاصطناعي»، التي عُقدت ضمن فعاليات الدورة الثلاثين من معرض ومؤتمر القاهرة الدولي للتكنولوجيا «Cairo ICT 2026»، يوم 8 نوفمبر 2026، حيث ناقش المشاركون سبل حماية المؤسسات في بيئة رقمية تتزايد فيها تطبيقات الذكاء الاصطناعي، إلى جانب تحديات الحوكمة والتوعية والاحتيال المصرفي وحماية البيانات.
وأدار الجلسة سامح عبد الرحمن سالم، نائب رئيس الجهاز القومي لتنظيم الاتصالات لشؤون الأمن السيبراني والرئيس التنفيذي لـ«EG-CERT»، بمشاركة شريف شلتوت من شركة «Liquid C2»، ويحيى الجوهري من «إي فاينانس»، وبيشوي وصفي، المدير الأول لأمن المعلومات بشركة «Cyshield»، وأحمد ثروت من «المجموعة الدولية»، ويوسف بدر، مستشار الأمن السيبراني بشركة «تاليس».
شريف شلتوت: اكتشاف الثغرات أصبح أسرع والمنظومة لا تزال بطيئة
استعرض شريف شلتوت التطور الكبير الذي شهده مجال الذكاء الاصطناعي واستخدامه في تطوير البرمجيات وتسريع العمليات، مشيرًا إلى الاستعانة بهذه التقنيات في تحسين الخدمات البنكية والربط مع العملاء، وتنبيههم إلى المخاطر المحتملة، وهي تطبيقات شهدت تقدمًا ملحوظًا خلال العام الماضي.
وأوضح أن استخدام الذكاء الاصطناعي لم يصل بعد إلى مرحلة التطبيق الكامل خلال العام الحالي، رغم التطور الواضح في قدراته، لافتًا إلى أن اكتشاف الثغرات الأمنية أصبح أسرع، كما تحسنت القدرة على تحديدها والإعلان عنها، لكن المنظومة الأمنية لا تزال تعاني من البطء في التعامل مع هذه التطورات.
وأكد شلتوت أن قدرات الذكاء الاصطناعي أصبحت أقوى من قدرات الإنسان في بعض المهام المرتبطة بتحليل البيانات واكتشاف الثغرات، إلا أن ذلك لا يعني الاستغناء عن العنصر البشري، مشددًا على ضرورة التعاون بين الإنسان والذكاء الاصطناعي حتى يمكن تعزيز حماية البيانات والمعلومات ومنع اختراقها.
وتعكس هذه الرؤية أهمية عدم الاكتفاء بتوفير أدوات تقنية متطورة، بل ضرورة وجود منظومة قادرة على الاستفادة منها وتحويل نتائجها إلى إجراءات حماية سريعة وفعالة، خاصة مع تغير طبيعة التهديدات الرقمية بصورة مستمرة.
بيشوي وصفي: الحوكمة والتوعية أساس مواجهة المخاطر
من جانبه، أكد بيشوي وصفي أن الأطر الأساسية للحوكمة موجودة بالفعل، وأن المؤسسات تعمل على تطبيق الضوابط والإجراءات المعروفة باسم «Controls»، والتحرك بناءً عليها في تنظيم استخدام التكنولوجيا وحماية الأنظمة.
وأشار إلى أن المؤسسات لم تصل حتى الآن إلى المستوى الذي يسمح لها باستخدام الذكاء الاصطناعي بسرعة أكبر في اتخاذ قرارات الحماية، موضحًا أن بعض الدول سبقت في هذا المجال، ونجحت في توظيف التقنيات الحديثة بصورة أوسع لدعم القرارات المرتبطة بالأمن السيبراني.
وشدد وصفي على أن التوعية تمثل عنصرًا بالغ الأهمية، ولا ينبغي أن تقتصر على العاملين في إدارات تكنولوجيا المعلومات أو الأمن السيبراني، بل يجب أن تشمل مختلف المستويات داخل المؤسسات، لأن حماية البيانات تتطلب معرفة بالمخاطر وأساليب التعامل معها لدى جميع الأطراف المعنية.
وتبرز أهمية التوعية مع تطور أساليب الاحتيال والهجمات الرقمية، إذ لم تعد الحماية مسؤولية الفرق الفنية وحدها، وإنما أصبحت مرتبطة أيضًا بسلوك المستخدمين وقدرتهم على التعرف على محاولات الخداع وعدم الاستجابة للطلبات المشبوهة.
الاستفادة من التجارب الدولية ومتابعة أساليب المهاجمين
وتناول إسلام أحمد أهمية الاستعانة بالمعلومات الاستخبارية لفهم طبيعة التهديدات الإلكترونية، موضحًا أن التعامل مع الذكاء الاصطناعي في مجال الأمن السيبراني يتطلب دراسة طريقة عمل المهاجمين، ومعرفة الأساليب التي يستخدمونها، بما في ذلك إمكانية كتابة سكريبتات لتنفيذ الهجمات.
وأشار إلى أن مواكبة التطورات تبدأ بمتابعة ما حدث سابقًا، والتعلم من التجارب التي خاضتها مؤسسات ودول أخرى، ثم البناء على ما توصلت إليه بدلًا من البدء من نقطة الصفر.
وضرب مثالًا بالقطاع المصرفي، موضحًا أهمية متابعة الإجراءات التي اتخذتها الدول المجاورة في مواجهة التهديدات، والاستفادة منها عند تطبيق الحلول داخل المؤسسات المحلية. كما أكد ضرورة رصد التهديدات المحيطة والمنظومات التي يستخدمها المهاجمون، لتحديد ما يمكن الاستفادة منه من حيث التكنولوجيا وفريق العمل وآليات التنفيذ.
ولفت إلى أن التقنيات المستخدمة قد تختلف من مؤسسة إلى أخرى، لكن الهدف الأساسي يتمثل في مساعدة فرق العمل على فهم المخاطر التي تواجهها، وتحديد الأدوات المناسبة للتعامل معها، مع الاستفادة من خبرات الآخرين والانطلاق مما انتهوا إليه.
الاحتيال المصرفي وتقليد الأصوات لاستهداف العملاء
وحذّر إسلام أحمد من تطور أساليب الاحتيال التي تستهدف عملاء البنوك، موضحًا أن المحتال يبدأ بجمع المعلومات المتاحة عبر الإنترنت، ثم يختار مجموعة من العملاء من بين أعداد كبيرة لاستهدافهم، مستفيدًا من البيانات التي تساعده على إقناع الضحية بأنه جهة موثوقة.
وأشار إلى أن بعض أساليب الاحتيال تعتمد على تقليد صوت شخص يعرفه العميل، وهو ما يزيد صعوبة اكتشاف الخداع، خاصة عندما يبدأ المحتال الحديث بمعلومة صحيحة عن الشخص المستهدف، فتدفعه إلى الشعور بالثقة والرد على الأسئلة المطروحة.
وأكد أن أساليب المحتالين تتغير يومًا بعد يوم، وأن المؤسسات التي لا تتابع هذه التطورات ولا تستفيد من التكنولوجيا المتاحة لفهمها والتصدي لها ستواجه صعوبة في حماية عملائها. وشدد على ضرورة أن تسبق البنوك المحتالين بخطوة، من خلال تطوير وسائل الرصد والحماية والتوعية المستمرة.
كما أكد أهمية تحذير العملاء من تقديم أي معلومات مصرفية لشخص يتصل بهم، موضحًا أن التصرف الأكثر أمانًا هو مطالبة المتصل بتقديم معلومات تثبت هويته، بدلًا من أن يجيب العميل عن أسئلته ويكشف بياناته. فالمحتال قد يستخدم معلومة صحيحة لإرباك العميل وإقناعه بأنه موظف تابع للبنك، ثم يستغل إجاباته للوصول إلى معلومات مصرفية أكثر حساسية.
يحيى الجوهري: استخدام الذكاء الاصطناعي دون حوكمة يخلق مخاطر جديدة
وأكد يحيى الجوهري أن المخاطر التي تتعرض لها المؤسسات تستلزم استعدادًا مسبقًا، خاصة مع زيادة الاعتماد على الذكاء الاصطناعي في تنفيذ الأعمال وتحليل البيانات. وأوضح أن المشكلة تظهر عندما يتم استخدام هذه التقنيات دون إطار واضح للحوكمة، لأن ذلك قد يؤدي إلى مخاطر لم تكن المؤسسات مستعدة للتعامل معها.
وأشار إلى أن التطورات التكنولوجية جعلت اكتشاف بعض المشكلات أكثر سهولة ووضوحًا، وهو ما يتيح للمؤسسات النظر إلى المخاطر بصورة أعمق، لكن الاستفادة من هذه الإمكانات تتطلب سرعة في اتخاذ الإجراءات وتنفيذها.
وتطرق الجوهري إلى ملاحظته بعض الأنماط المرتبطة بالبيانات المطلوبة على المنصات الحكومية، ومن بينها الإشعارات التي تصل إلى المستخدمين والفواتير التي يتم تحصيلها، موضحًا أن هذه الأمور لا تمثل عائقًا أمام تطوير المنظومات، في ظل اتجاه المؤسسات إلى الاستعانة بالذكاء الاصطناعي.
ولفت إلى أن اكتشاف الثغرات باستخدام الذكاء الاصطناعي أصبح سهلًا للغاية، لكن التحدي يتمثل في تنفيذ الإجراءات اللازمة بسرعة، وعدم إهدار الوقت في الخطوات الإدارية، حتى لا تتعطل الخدمات أو بوابة التأمين.
كما أشار إلى أن جانب التوعية يحتاج إلى تدريب مستمر وتحرك أسرع لمواكبة التغيرات، وكشف وجود مشروع لمجلس الذكاء الاصطناعي لدى الجهة، يحتاج إلى مراجعة لمعرفة ما إذا كان قد شهد تطورًا خلال الفترة الماضية.
يوسف بدر: مفاتيح التشفير غير المتداولة ضمانة أساسية لحماية البيانات
وفيما يتعلق بحماية الاتصالات والبيانات، أكد يوسف بدر، مستشار الأمن السيبراني بشركة «تاليس»، أهمية تشفير وسائل الاتصال باعتباره أحد العناصر الأساسية لحماية المعلومات، مشيرًا إلى أن الهجمات الإلكترونية قد تقع حتى دون وجود تقصير واضح من جانب المؤسسة أو المستخدم.
وتساءل بدر عن سبب عدم الاهتمام بحماية البيانات الشخصية والخاصة بصورة كافية، رغم أن وصول المخترقين إليها قد يتيح لهم استخدامها في الابتزاز أو تحقيق مكاسب غير مشروعة.
وأوضح أن الضمانة الأساسية لمنع المخترق من الوصول إلى البيانات تتمثل في إنشاء مفاتيح تشفير غير متداولة وعلى أعلى مستوى من الجودة، بما يعزز حماية المنظومة ويقلل فرص استغلال المفاتيح للوصول إلى المعلومات.
واستعان بمثال توضيحي، قائلًا إن بناء أعظم مبنى وتركيب أفضل الأبواب لا يضمن الحماية إذا تُرك المفتاح في الباب، مؤكدًا أن تأمين الأنظمة لا يعتمد فقط على قوة الأدوات المستخدمة، بل يتطلب أيضًا إدارة صحيحة لمفاتيح التشفير والحفاظ عليها.
Cairo ICT 2026 يناقش مستقبل التكنولوجيا والذكاء الاصطناعي
ويعد معرض ومؤتمر القاهرة الدولي للتكنولوجيا «Cairo ICT» أحد أبرز الملتقيات المتخصصة في صناعة الاتصالات وتكنولوجيا المعلومات بالمنطقة، وتُعقد الدورة الثلاثون تحت رعاية رئيس مجلس الوزراء، مع التركيز على التطبيقات العملية للذكاء الاصطناعي ودورها في تطوير الخدمات ورفع كفاءة الأعمال ودعم الابتكار بمختلف القطاعات.
وتتضمن الفعاليات المصاحبة الدورة الثالثة من معرض ومؤتمر الذكاء الاصطناعي ومراكز البيانات والحوسبة السحابية «AIDC²»، إلى جانب الدورة الثالثة عشرة من معرض ومؤتمر المدفوعات الرقمية والشمول المالي «PAFIX»، الذي يقام تحت رعاية البنك المركزي المصري.
كما تشمل الفعاليات «كونكتا» (Connecta) في دورتها السادسة، والمخصصة للألعاب والأجهزة الذكية وتكنولوجيا الترفيه، فضلًا عن ساحة الابتكار «Innovation Arena»، التي تتيح للشركات الناشئة ورواد الأعمال عرض حلولهم ومنتجاتهم، والتواصل مع المستثمرين وشركاء الأعمال والجهات الداعمة للابتكار.
وتأتي مناقشات الأمن السيبراني ضمن محاور المعرض المرتبطة بتأثير الذكاء الاصطناعي على مختلف القطاعات، في ظل التحديات التي تفرضها سرعة تطور الهجمات الرقمية، والحاجة إلى تطوير الحوكمة والتشفير والتوعية، وتعزيز قدرة المؤسسات على حماية بياناتها وخدماتها.